
O Google Cloud anunciou em 27 de outubro a disponibilidade geral de uma opção autogerenciada de VMware em 22 regiões. A solução executa VMware Cloud Foundation 9.x em servidores físicos dedicados da nuvem, com acesso administrativo completo a componentes como ESXi, vCenter e NSX.
A operação difere do VMware Engine, serviço gerenciado pelo Google. Na nova modalidade, atualizações e manutenção ficam com o cliente ou parceiro contratado. A contratação exige assinaturas portáveis de VMware Cloud Foundation, no modelo de levar a própria licença. O anúncio não discrimina preços nem lista as 22 regiões.
Parceiros podem assumir planejamento, migração e operação continuada. A expansão futura não tem calendário individual.
Portabilidade já tinha condições
Em uma explicação publicada em 4 de junho de 2024, a Broadcom já descrevia a portabilidade de licenças. Segundo aquele texto, assinaturas poderiam acompanhar o cliente entre seu próprio centro de dados, hospedagem e nuvens compatíveis. Antes da mudança, a utilização em nuvem pública dependia da compra de soluções integradas oferecidas pelos provedores.
O comunicado histórico delimitava a elegibilidade: novas licenças para usuário final de VCF 5.1 ou posterior, compradas depois de 13 de dezembro de 2023 diretamente da Broadcom ou de revendedor autorizado. Licenças obtidas por provedores de nuvem, parceiros OEM ou software embarcado ficavam excluídas. O cliente continuava responsável pela licença e conformidade; também precisava verificar a compatibilidade do equipamento e a participação do provedor.
Operação e responsabilidade
Escolhas operacionais têm outra dimensão além da licença. A arquitetura de referência de computação em nuvem do NIST, publicada em setembro de 2011, examina como a distribuição de controle altera responsabilidades. O documento trata segurança como trabalho compartilhado: fornecedor e consumidor colaboram no desenho, implantação e funcionamento dos sistemas, com obrigações distribuídas conforme o serviço. A análise abrange o controle de aplicações, sistemas operacionais e infraestrutura física.
A orientação é analisar cada controle de proteção para determinar qual parte tem melhores condições de implementá-lo. O texto distingue, por exemplo, administração de contas privilegiadas iniciais da gestão de usuários de uma aplicação. Esse modelo histórico ajuda a organizar perguntas sobre responsabilidades; não substitui o contrato específico nem demonstra redução de custos ou riscos na oferta anunciada.
Crédito e licença
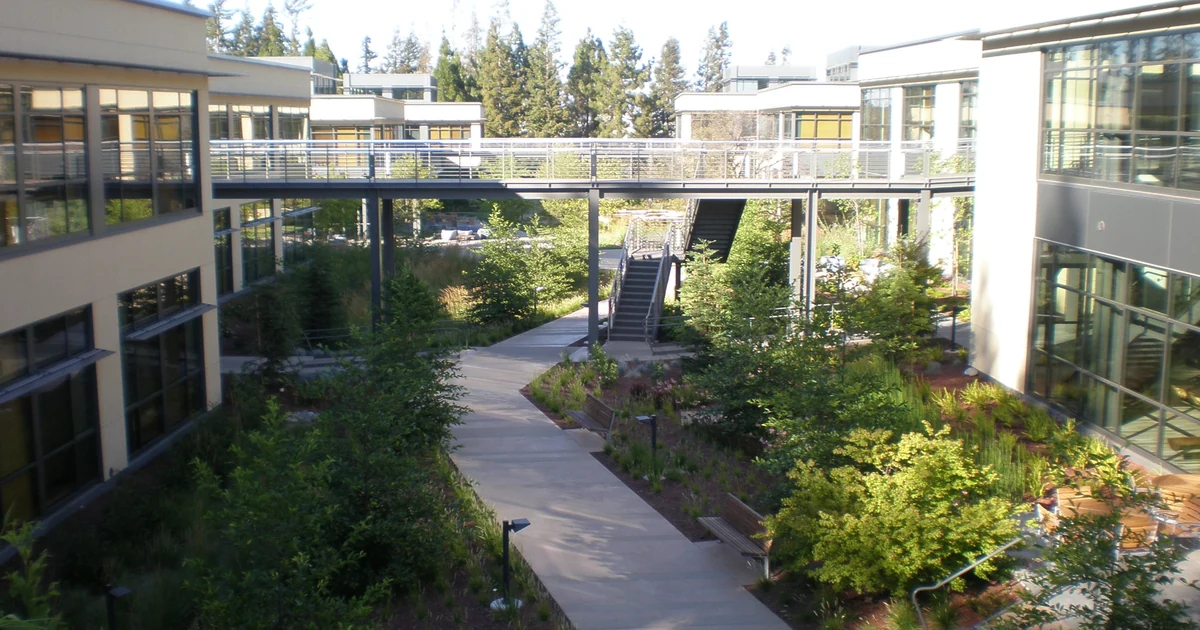
“VMware HQ campus 1”, em Palo Alto, Califórnia, em 5 de julho de 2008. © BrokenSphere/Wikimedia Commons, CC BY-SA 3.0. Recorte, redimensionamento e conversão para WebP; adaptação sob a mesma licença.
Fontes
Fontes e referências
As informações foram verificadas nas fontes abaixo. Novos fatos podem atualizar esta notícia.
Conteúdo de Angelo Sebastião Silva Goncalves. Preparado com apoio de IA. Consulte as fontes e os critérios editoriais. Conheça nossos critérios editoriais e como solicitar uma correção.