
O GitHub Agentic Workflows publicou em 25 de outubro a versão 0.93.5, com ajustes na análise de credenciais usadas em automações. O projeto destacou as mudanças em seu balanço de 26 de outubro. A ferramenta continua em prévia pública. Notas da versão e balanço do projeto.
Repasses entre etapas
Uma das mudanças trata tokens que passam entre etapas de um mesmo trabalho. A análise passa a acompanhar esse transporte até o destino do valor, em vez de classificá-lo imediatamente como divulgação.
Segundo a descrição da alteração, o comportamento anterior bloqueava 62 fluxos fixados em uma coleção de compatibilidade. Esse número representa ocorrências do diagnóstico, sem comprovar 62 vazamentos. A equipe informa que uma nova execução da coleção maior permaneceu impedida por autorização organizacional; portanto, não apresenta uma nova taxa de aprovação. Mudança na análise de repasses.
Integrações têm um limite de confiança
Os trabalhos declarados como integrações de safe outputs podem consumir credenciais em requisições de rede. A checagem mantém o rastreamento para exposições explícitas em registros, artefatos, saídas e outros destinos cobertos.
A própria proposta ressalva uma limitação: essa autorização não verifica quem recebe a requisição nem a segurança de um SDK. Um destino de rede indevido dentro de uma integração pode deixar de ser apontado. Os trabalhos comuns conservam suas verificações de rede. Escopo e limites da alteração.
Onde a atualização se aplica
O gh-aw transforma instruções em Markdown em fluxos do GitHub Actions para tarefas como investigação de falhas, triagem de demandas e manutenção de documentação. Os trabalhos dos agentes usam acesso de leitura por padrão; gravações configuradas podem passar por etapas separadas, com permissões delimitadas.
O pacote também melhora diagnósticos de falhas dos executores e atualiza o padrão do Pi CLI para 1.4.0. O uso envolve custos do provedor de IA ou cotas do Copilot, além dos minutos do GitHub Actions. Funcionamento e custos.
Na análise da Nextags, o ajuste exige que a equipe diferencie uma credencial entregue a uma integração autorizada de uma credencial exposta fora do fluxo previsto. Essa distinção ajuda a reduzir bloqueios de uso legítimo, mas transfere atenção para a configuração dos destinos e das permissões.
Antes de ampliar uma automação, faz sentido conferir quais serviços ela acessa, quais ações pode executar e como os resultados serão revisados. Um fluxo que investiga uma falha e abre uma proposta de correção pode ter um alcance diferente de outro que altera sistemas diretamente. A revisão precisa considerar esse alcance, e não apenas se a compilação foi concluída.
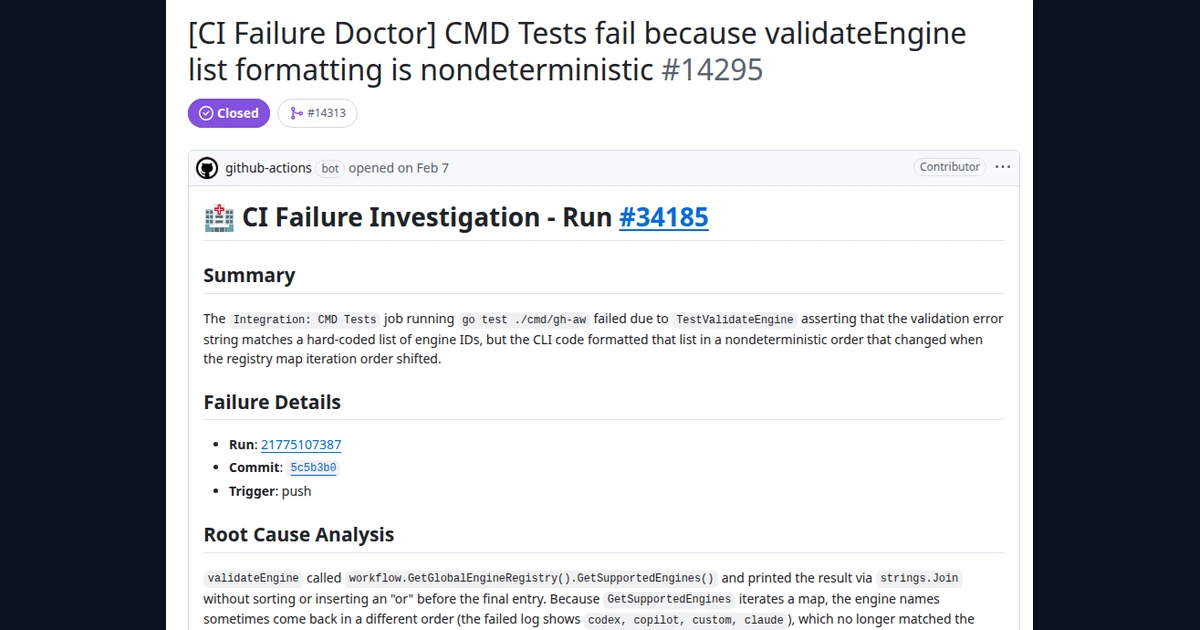
Relatório do CI Failure Doctor em uma issue aberta em 7 de fevereiro de 2026, capturado na documentação do projeto. Crédito: GitHub, Inc., licença MIT. Arquivo incluído em agosto de 2026; data exata da captura não informada. Redimensionamento, margens e conversão WebP. Origem · Licença e copyright.
Fontes e referências
As informações foram verificadas nas fontes abaixo. Novos fatos podem atualizar esta notícia.
Conteúdo de Angelo Sebastião Silva Goncalves. Preparado com apoio de IA. Consulte as fontes e os critérios editoriais. Conheça nossos critérios editoriais e como solicitar uma correção.